Nesta semana, vídeos com milhares de curtidas anunciaram o “apocalipse da segurança na internet”. Globo em chamas, caveira vermelha, uma lista de acontecimentos lida em sequência. Quem tem site ficou com medo. Nós fomos conferir, afirmação por afirmação, nas fontes primárias: os avisos dos projetos, os alertas oficiais, os comunicados das empresas. Esta é a leitura, com calma.
1. O fato: duas falhas graves no PHP
PHP é a linguagem que roda por trás de boa parte dos sites do mundo, inclusive de todo site WordPress. Em 21 de outubro o projeto PHP publicou correções de emergência para duas falhas de execução remota de código, apelidadas PHP2Shell, com gravidade 9,2 em 10. Na prática: um pedido malicioso, feito de qualquer lugar, podia fazer o servidor executar o que o atacante mandasse. As versões corrigidas são 8.2.35, 8.3.36, 8.4.27 e 8.5.12.
As falhas foram encontradas por pesquisadores humanos das empresas Calif, Wiz e OpenAI, entre agosto e setembro, usando modelos de IA como ferramenta de pesquisa. Não foi “a IA descobriu sozinha”. No mesmo dia 21, o CTIR Gov, o centro de resposta a incidentes do governo brasileiro, publicou o Alerta 93/2026 recomendando atualizar ou, enquanto não desse, restringir o acesso externo. A Amazon registrou em seus sensores uma tentativa de exploração em 17 de outubro, quatro dias antes do aviso público.
2. O que aconteceu no Brasil
Anatel, tribunais federais, o Tribunal de Justiça e o governo de Rondônia, a prefeitura de Porto Velho e a de Campo Grande tiraram sistemas do ar, por precaução, seguindo o alerta. A Anatel suspendeu o acesso externo ao seu sistema de processos às 12h15 e religou às 22h05 do mesmo dia, classificando a medida como “estritamente preventiva”, sem registro de invasão. Campo Grande atualizou na quarta e liberou na quinta. No Rio, um portal regional fala em precaução e retorno no dia seguinte.
Até 25 de outubro, nenhuma invasão foi confirmada no Brasil. Ou seja: o sistema funcionou. Desligou, atualizou, religou. Essa é a frase mais importante da semana, e ela está dentro dos próprios vídeos do apocalipse, dita de passagem.
3. O que foi colado por cima
| O que o vídeo diz | Veredito | O que as fontes mostram |
|---|---|---|
| Falha no Node.js “tão grave quanto a do PHP”, que deixa “assumir a máquina inteira” | Parcial | Existe uma correção de 21/10, classificada como alta, não crítica, pelo próprio projeto. Só é explorável se a aplicação descomprimir um tipo específico de dado vindo do atacante. Sem exploração em campo até 22/10. |
| nginx “ganhou correções críticas na semana passada” | Parcial | Cinco correções em 14/10, dez dias antes. O projeto classifica todas como médias, dependentes de configuração específica. Nenhuma explorada. |
| “Vazaram as chaves de 8 certificados em que o Python confia” | Mal explicado | Uma autoridade certificadora indiana gerou oito certificados com chaves fracas. Navegadores e o pacote de confiança do Python removeram essas raízes entre 17 e 20/10. Não é falha do Python; afeta scripts e instaladores, não sites. |
| “A Microsoft relatou ataques com agentes de IA” | Verdadeiro, com limite | É o relatório anual de 1º de outubro, cobrindo até junho: intrusões orquestradas por IA “em baixo volume”; a maioria das campanhas continua manual. Sem relação com o PHP. |
| “A Zeabur vai encerrar as operações” | Verdadeiro, sem relação | Anunciado em 17/10, por duas violações próprias ligadas a credenciais mal guardadas. Antes do PHP e sem ligação com ele. |
| “A Quest confirmou que acessaram dados de pacientes” | Verdadeiro, sem relação | Comunicado à SEC em 23/10 sobre acesso indevido em 21/10. Causa e número de pacientes não divulgados. Nenhuma fonte liga ao PHP; só a data coincide. |
| “Tentativas passaram de milhares para milhões em um dia; vírus zumbi” | Parcial | Cifras ditas pelo CEO da Cloudflare, não auditadas; o blog oficial da empresa não traz números. Autoridades da Alemanha, Holanda e Japão não confirmaram invasão bem-sucedida. |
| Chris Krebs: “vai piorar antes de melhorar” | Verdadeiro, é opinião | Dito na CNBC em 23/10 por um ex-diretor da agência americana, fora do governo desde 2020. Opinião de especialista, não comunicado. |
| “Modelos abertos no nível das IAs de fronteira do começo do ano” | Parcial | A Epoch AI mede quatro meses de atraso no geral e seis a sete em capacidades cibernéticas. Direção correta, prazo esticado. |
Fatos reais, assuntos diferentes. Juntos na mesma frase, viram apocalipse. Separados, viram uma semana normal da internet.
4. Quem corre risco de verdade
Site em WordPress, em hospedagem compartilhada. Hospedagem compartilhada é um servidor onde a empresa coloca centenas de sites, todos usando o mesmo PHP instalado por ela. O dono do site não controla a versão; no máximo escolhe num menu. Se a empresa demora a atualizar, todos os sites daquele servidor ficam expostos juntos. E atualizar plugin ou tema não resolve nada, porque o problema está debaixo do WordPress, no PHP que o servidor roda. Quem resolve é a hospedagem.
O teste leva dez segundos. Abra, no navegador: seusite.com.br/wp-login.php
Apareceu uma tela de login? O site é WordPress, e portanto roda PHP. Pergunte a quem cuida do site: “qual é a versão do PHP?” Precisa ser 8.2.35, 8.3.36, 8.4.27 ou superior. Quem cuida responde em um minuto. Quem não sabe responder é o sinal de alerta.
Apareceu “página não encontrada”? Provavelmente o site é estático, entregue como arquivos prontos, sem programa rodando a cada visita. A falha não tem onde rodar.
5. O nosso quintal, medido
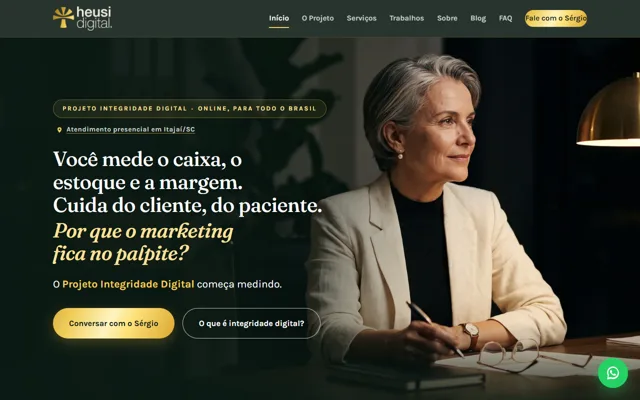
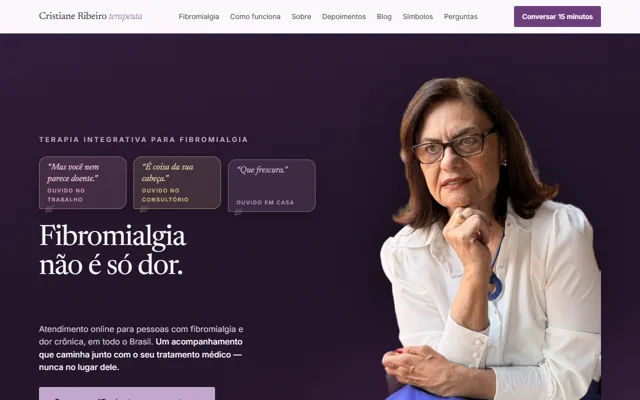
Em 25 de outubro conferimos, com cabeçalhos do servidor, caminhos típicos do WordPress e servidores de nome, o site da Heusi e os sites que fizemos para clientes. Resultado: nenhum roda PHP, nenhum é WordPress. Quatro estão na Cloudflare como arquivos estáticos; o da Heusi está na HostGator como HTML puro, sem um único arquivo PHP. Nenhuma ação necessária.
| Site | Hospedagem | /wp-login.php | Veredito |
|---|---|---|---|
| heusidigital.com.br | HostGator, HTML estático | 404 | sem PHP |
| terapeutacristianeribeiro.com.br | Cloudflare Pages | devolve a própria home, sem login | sem PHP |
| terapeutaketherynnefreitas.com.br | Cloudflare | 404 | sem PHP |
| thaimassagembauru.com.br | Cloudflare | 404 | sem PHP |
| cirandacriativabrinquedos.com.br | Cloudflare | 404 | sem PHP |
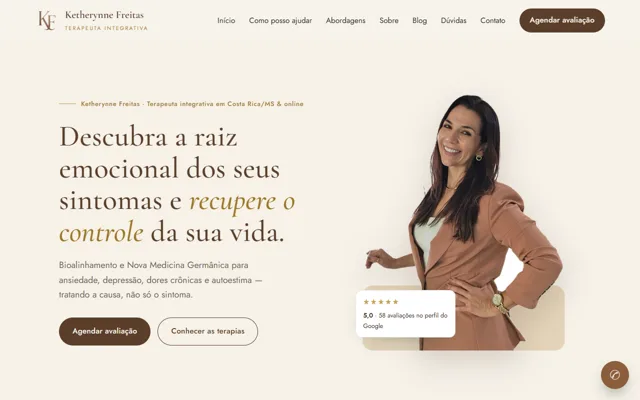
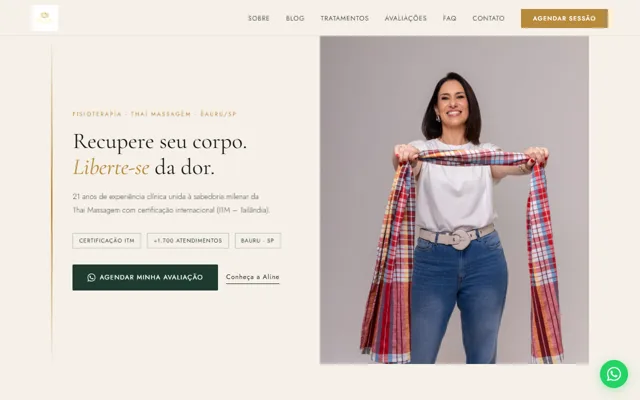
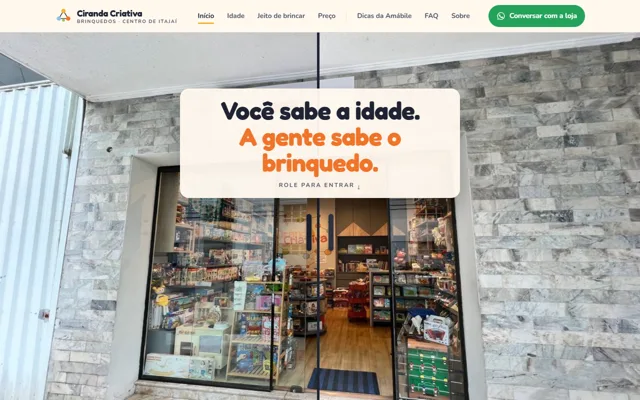
Esse é o nosso método: não falar do mundo, mostrar o próprio quintal, medido, com data.
6. Os quatro cuidados de sempre
Os conselhos práticos que circulam nos vídeos são corretos, e valem sempre, não só nesta semana: atualize tudo, ligue a verificação em duas etapas, mantenha uma cópia de segurança em outro lugar, e troque toda senha que já apareceu numa conversa, num documento ou num print. A diferença entre o alerta e o grito não está no conselho. Está no tom.
7. A virada
Tudo pode acontecer. Nesta semana, no Brasil, aconteceu o contrário do apocalipse: os sistemas foram desligados por precaução, atualizados e religados em horas, sem uma invasão confirmada. Isso tem nome. Chama-se consciência profissional.
Fontes
- Wiz Research, “PHP2Shell”: wiz.io/blog/php2shell-php-rce
- CISA, 21/10/2026: cisa.gov/…/critical-vulnerabilities-php-require-immediate-patching
- CTIR Gov, Alerta 93/2026: gov.br/gsi/…/alerta-93-2026
- AWS Security Blog, tentativa em 17/10: aws.amazon.com/blogs/security/…php2shell…
- Anatel e governos (CNN Brasil, 21/10): cnnbrasil.com.br/…/falha-global…atingiu-o-brasil
- Campo Grande (Campo Grande News): campograndenews.com.br/…/bloqueia-por-1-dia…
- Node.js, releases de segurança de outubro/2026: nodejs.org/en/blog/vulnerability/october-2026-security-releases
- nginx, avisos de segurança: nginx.org/en/security_advisories.html
- Python e os certificados eMudhra: discuss.python.org/…/emudhra-emsign…
- Microsoft Digital Defense Report 2026: microsoft.com/…/microsoft-digital-defense-report
- Zeabur: zeabur.com/blogs/zeabur-is-shutting-down
- Quest Diagnostics, comunicado à SEC: sec.gov/…/ss6979200_8k.htm
- Chris Krebs na CNBC, 23/10: cnbc.com/2026/10/23/php-vulnerabilities-ai-cybersecurity.html
- Epoch AI, defasagem entre modelos abertos e fechados: epoch.ai/data-insights/open-closed-eci-gap
Não sabe em que o seu site roda?
A gente confere e te mostra, como mostrou aqui: hospedagem, versão, o que precisa e o que não precisa de ação. Atendimento online para todo o Brasil.